Der CRA ist da: Praxisberichte zeigen Wege zur prüfbaren Umsetzung
Sensorik-Community trifft sich zum 4. Technologieforum „Industrial Security“ beim Fraunhofer IIS: Meldepflichten, Prüferblick und IoT-Roll-out im Fokus
Seit dem 11. September 2026 gelten die ersten Meldepflichten des Cyber Resilience Act (CRA). In den Unternehmen werden die Fragen seither konkreter: Was muss ich melden? Wie prüft die benannte Stelle? Wie halte ich zahlreiche Sensoren dauerhaft updatefähig? Antworten lieferte das 4. Technologieforum „Industrial Security“ von TeleTrusT, EASY.CRA und Cluster Sensorik am Fraunhofer IIS in Nürnberg. Die Kernbotschaft: Für smarte Sensorsysteme ist Security by Design kein Add-on. Sie bildet das Fundament industrieller OT-Sicherheit.
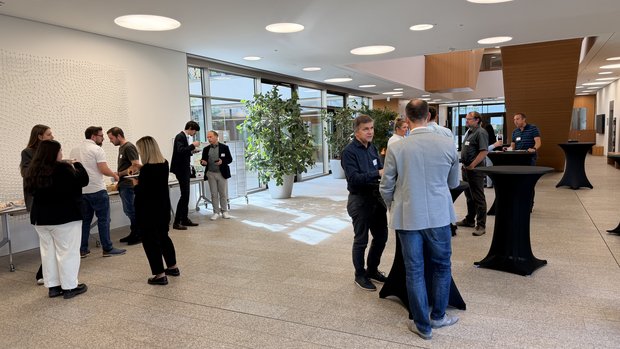
Bei der vierten Auflage rückte das Technologieforum „Industrial Security“ den Cyber Resilience Act in den Fokus. Was bedeuten die Pflichten konkret, jetzt, da sie gelten? Steffen Heyde (TeleTrusT) und unser Geschäftsführer Matthias Streller richteten bei der Eröffnung des Nachmittags den Blick konsequent auf Erfahrungen aus Unternehmen aus.
Gastgeber mit Signalwirkung
Die Wahl des Gastgebers folgte dem Thema: Mit mioty entwickelte das Fraunhofer IIS eine europäische Funktechnologie für massive IoT-Anwendungen und unterstreicht damit Bayerns Vorreiterrolle bei souveränen Sensorlösungen. Welche weiteren Schwerpunkte das Institut setzt, zeigte René Dünkler an edgeAI und Positionierung. Im Test- und Anwendungszentrum L.I.N.K. erprobt das Fraunhofer IIS Positionierung in 5G und 6G sowie Sensing – Karin Loidl stellte die Einrichtung vor. Zum Abschluss führte ein Rundgang zu mioty-Anwendungen im Live-Betrieb.
Melden: Was, wann, an wen?
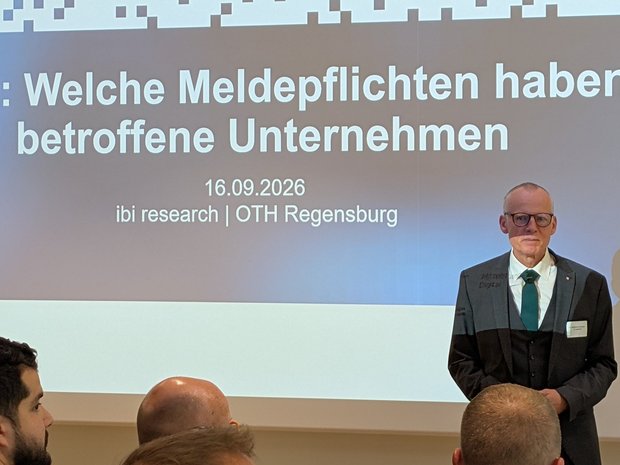
Die neuen Meldeprozesse nahm Dr. Matthias Kampmann (ibi research an der Universität Regensburg, EASY.CRA) unter die Lupe. Wo bestehen noch Missverständnisse? Welche Vorfälle sind meldepflichtig, welche Fristen und Adressaten gelten? Neben diesen Fragen behandelte er Konformitätserklärung und Schwachstellenmanagement – und sorgte damit auch bei Teilnehmenden für Klarheit, die den Prozess bereits kannten.
Der Blick des Prüfers
Viele Hersteller ringen mit der Auslegung einzelner Anforderungen. Florian Schmidt (TÜV SÜD) übersetzte daher die Regulierung in Prüfkriterien und bot einen seltenen Einblick in die Sichtweise und Erwartungen einer künftigen benannten Stelle (Notified Body). Damit beantwortete er die Frage, wann eine Umsetzung tatsächlich „prüfbar“ ist.
Updates: einfach gesagt, schwer gemacht
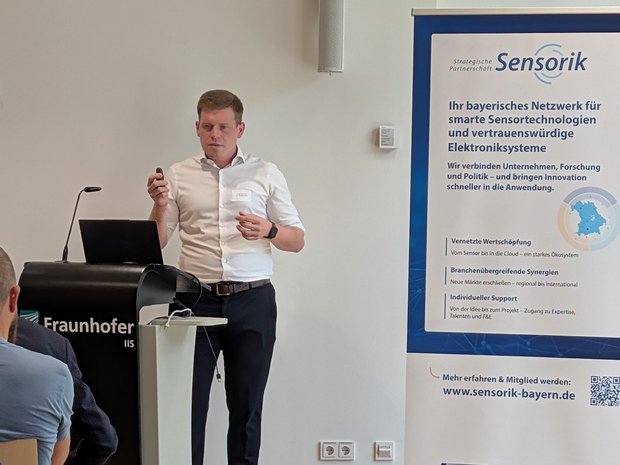
Ein Update aufspielen klingt trivial. Wie viel Komplexität dahinter steckt, zeigte Dr. Nils Abeling (secunet Security Networks AG). Seine Diagnose: „Was früher für die IT normal war, sickert in die OT ein.“ Technische Hürden treffen auf ungeklärte organisatorische Verantwortlichkeiten und auf Produktlebenszyklen, die sich über Jahrzehnte erstrecken. Am stärksten trifft das autark versorgte Geräte mit messtechnischer Verantwortung, etwa im Smart Metering. Gerade dort stellt die Updatefähigkeit die höchsten Anforderungen, wie die Diskussion im Anschluss deutlich machte.
Vom Pilotprojekt zu 100.000 Sensoren
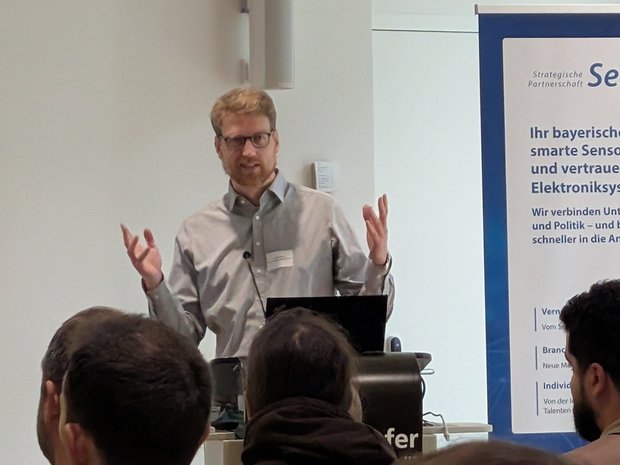
Die Brücke zum IoT-Roll-out schlugen Manuel Hart (Sentinum GmbH) mit Einblicken in eine CRA-taugliche Provisioning-Lösung sowie Benjamin Becker (abl solutions GmbH), der die Bedeutung der Skalierbarkeit betonte: Was passiert, wenn aus zehn Sensoren 1.000 oder 100.000 werden? Dann rücken Funkabdeckung, Device Management, Updates, sichere Identitäten und Monitoring in den Mittelpunkt. Gleichzeitig treffen CRA, NIS2/BSIG und Data Act auf den laufenden Betrieb. Beckers Fazit: „Technik und Regulatorik dürfen beim IoT-Roll-out nicht getrennt gedacht werden.“
Silos auflösen, Teams aufstellen
Hersteller, Betreiber, Prüfer und Forschende waren sich einig: Den CRA setzt kein einzelner Fachbereich allein um. Matthias Kampmann formulierte es so: „Die CRA-Challenge gewinnen Teams mit Playern aus jeder Etage.“
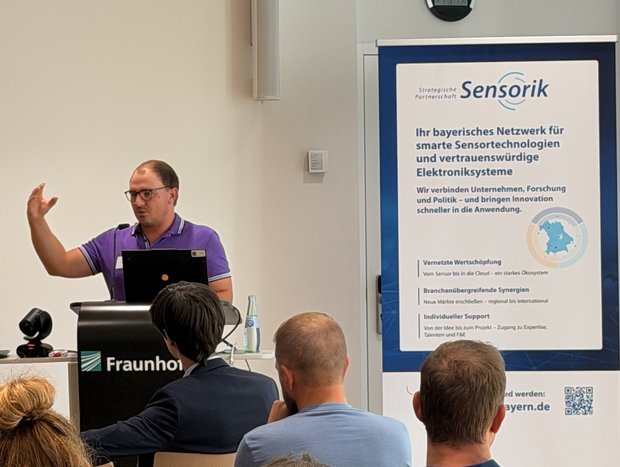
IT und OT verschmelzen – Austausch wird zum Erfolgsfaktor
„IT und OT verschmelzen und schaffen komplexe Systeme. CRA & Co. geben den Rahmen vor, um diese sicher und vertrauenswürdig zu gestalten. Für den sicheren Betrieb braucht es künftig eine noch engere Kommunikation zwischen Anbietern und Betreibern.“
Matthias Streller, Geschäftsführer Strategische Partnerschaft Sensorik e.V.
Entscheidend ist der Austausch in der Community: Eine praxisnahe und zugleich pragmatische Umsetzung gelingt, wenn Erfahrungen und unterschiedliche Perspektiven zusammenkommen. „Das war auch bei der vierten Auflage deutlich spürbar. Die intensiven Diskussionen während der Vorträge und im Anschluss sind unsere Motivation für dieses Format“, so Streller.
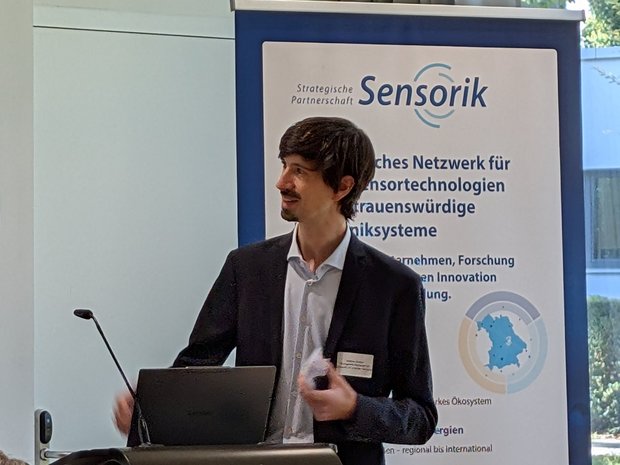
Ausblick und kommende Angebote
Bis der CRA im Dezember 2027 vollständig gilt, vermitteln wir gemeinsam mit TeleTrusT und EASY.CRA den direkten Zugang zu Expert*innen aus Forschung, Prüforganisationen und Industrie. Niederschwelligen Austausch bietet die CRA-Austauschrunde, praktische Vertiefung das Training „Cybersecurity Engineering in der Praxis “. Das nächste Technologieforum folgt im Herbst 2027.
Kontakt
Matthias Streller
Geschäftsführung, Clustermanagement